
Fique por dentro: Google Limita Uso do Gemini 4 Carbon para Defensores Cibernéticos Verificados
Preço de período introdutório é de US$ 2 por milhão de tokens de entrada e US$ 10 por milhão de tokens de saída O post Google Limita Uso do Gemini 4 Carbon para
Anuncie sua marca e alcance milhares de leitores na região
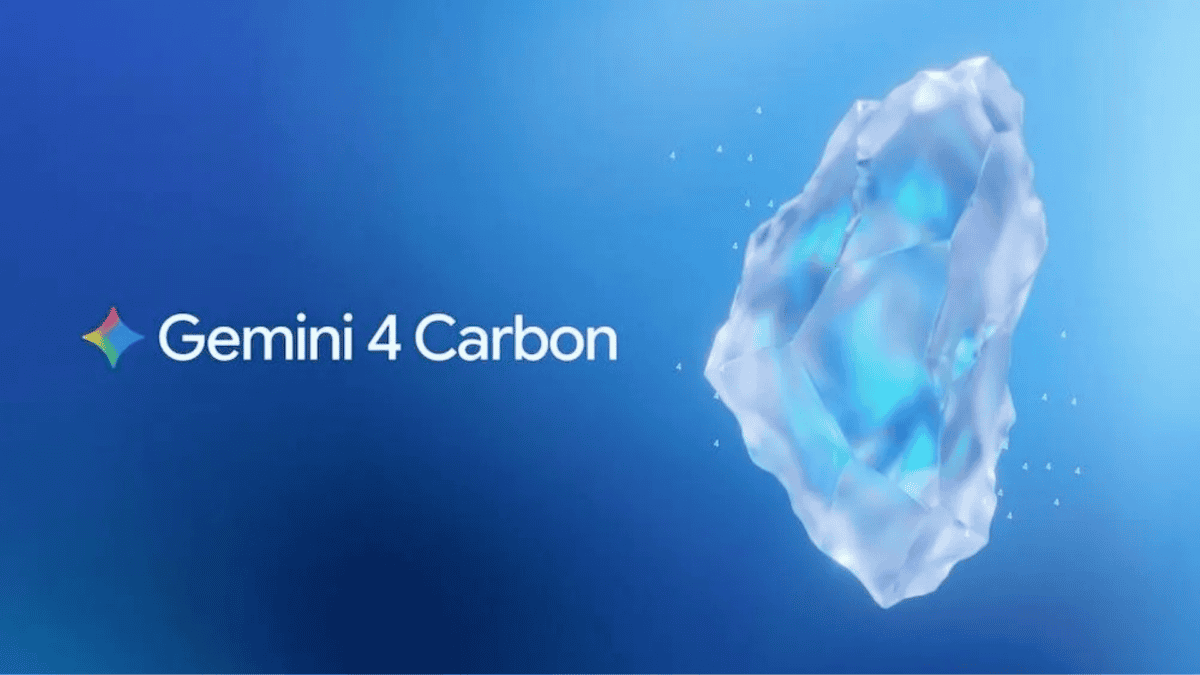
Consulte formatos e valores disponíveisO Google anunciou o Gemini 4 Carbon na quarta-feira (28), e disponibilizou primeiro para um grupo seleto de profissionais de segurança cibernética, em vez de para desenvolvedores ou consumidores. O modelo chega cerca de duas semanas após o Gemini 4 Argon.
A empresa afirma que ele encontra vulnerabilidades, cria exploits e corrige códigos com mais eficiência do que o Argon, e não divulgou uma data para o lançamento geral.
Para os líderes de segurança, o lançamento é importante porque um laboratório de ponta decidiu que seu modelo cibernético mais robusto é arriscado demais para ser disponibilizado a todos. As regras que o Google define para o acesso influenciarão os termos oferecidos à sua equipe de segurança.
O Carbon chega aos defensores por meio do Fairwind, um programa que, segundo o Google, trabalha com mais de 650 parceiros. Governos, operadores de infraestrutura crítica e plataformas de tecnologia essenciais têm prioridade, e laboratórios acadêmicos focados em avaliação comparativa de segurança podem se inscrever.
As organizações preenchem um formulário de interesse e a desenvolvedora do Gemini realiza verificações de antecedentes em seu histórico de segurança.
Os parceiros devem usar autenticação multifatorial resistente a phishing, limitar o modelo às equipes internas de segurança, resposta a incidentes e testes de penetração, e monitorar quais funcionários o utilizam. O trabalho permitido inclui simulação de ameaças, engenharia reversa e análise de malware, sendo proibida a criação do software malicioso.
O modelo em si foi desenvolvido para tarefas de longa duração. O Google afirma que o Carbon já foi executado por dias dentro de suas próprias equipes em tarefas como rastrear um bug até sua causa raiz em uma grande base de código e, em seguida, corrigi-lo.
O Google reporta 88,2% de acerto no SEC-bench Pro para detecção de vulnerabilidades, no ExploitGym para exploração 54,8% e 71,0% no CWE-bench para aplicação de patches. A Big Tech ainda afirma que o modelo mais que dobra a taxa de sucesso do Argon na geração de código seguro.
Durante um período introdutório, o Google precifica o Carbon da mesma forma que o Argon, a US$ 2 por milhão de tokens de entrada e US$ 10 por milhão de tokens de saída. Após esse período, as taxas sobem para US$ 4 e US$ 20.
A Anthropic seguiu o mesmo caminho em abril com o Glasswing, que concede o lançamento a 12 parceiros, incluindo AWS, Apple, Microsoft e Nvidia, acesso à versão prévia do Claude Mythos. Mais de 40 outras organizações que mantêm softwares críticos também têm acesso.
A desenvolvedora do Claude afirma ter comprometido até US$ 100 milhões em créditos de uso e US$ 4 milhões em doações para grupos de segurança de código aberto. Também afirma que não planeja disponibilizar o Mythos Preview ao público em geral.
Ambos os laboratórios justificam a restrição como defensiva e ambos contam com parceiros verificados. A lista de parceiros do Google é maior no papel, e o Argon, no Gemini Enterprise, oferece suporte à retenção zero de dados.
A Anthropic nomeou seus parceiros de lançamento e financiou diretamente os mantenedores de código aberto, e desde então adicionou um programa de verificação em níveis para acesso.
A diferença decisiva hoje é a transparência, pois a Glasswing divulga quem está participando, enquanto a Fairwind exibe os logotipos dos parceiros sem mencioná-los no texto.
O Mythos Preview está a US$ 25 por milhão de tokens de entrada após a prévia da pesquisa, contra os US$ 2 iniciais da Carbon. Os laboratórios divulgam resultados com base em benchmarks diferentes, portanto, essa diferença diz pouco sobre a capacidade relativa.
Uma análise da WorkOS sobre a implementação do Argon aponta três pontos fracos que também se aplicam ao Carbon. A verificação inicial é pontual, e o Google não informou o que aciona uma segunda revisão após uma violação de segurança ou aquisição de um parceiro.
O acesso é concedido à organização, mas o risco de uso indevido recai sobre os funcionários individualmente. E como a lista de participantes é privada, um parceiro não pode determinar quem mais compartilha o mesmo nível de confiança.
Os benchmarks também exigem uma leitura atenta. A Big Tech afirma que realizou seus testes externos de cibersegurança sem salvaguardas, portanto, os números descrevem o modelo com as recusas desativadas. Quase todas as alegações de desempenho provêm dos próprios testes do Google, e a empresa não citou nenhuma reprodução independente.
A empresa também afirma que ainda está coletando feedback e aprimorando as salvaguardas antes do lançamento geral. A própria página da Fairwind lista o Argon como o modelo oferecido, portanto, os termos escritos para o Carbon não são públicos.
Um modelo que encontra erros mais rapidamente do que uma equipe consegue analisá-los também transfere o gargalo para a triagem, em vez de eliminá-lo.
Para empresas que não sejam agências governamentais, operadoras de infraestrutura crítica ou plataformas essenciais, a elegibilidade é o fator determinante. Portanto, informe-se sobre a possibilidade de candidatura e quem decide.
A capacidade de revisão vem em seguida, porque se o Carbon identificar centenas de falhas exploráveis em um trimestre, alguém precisa confirmar e implementar cada correção, e a saída do CodeMender ainda precisa da aprovação de um engenheiro.
A comprovação também exige atenção, portanto, solicite os registros de auditoria que mostrem qual pessoa executou cada sessão ou a identificação da conta de serviço que atuou em nome dessa pessoa, e questione com que rapidez o acesso é revogado quando alguém deixa a equipe de segurança.
A WorkOS descreve o Argon como sendo implementado primeiro em defensores confiáveis, com os clientes da API paga em seguida. Se o Google repetir essa sequência, o Carbon alcançará a maioria das empresas em níveis, proporcionando às equipes de segurança uma janela de oportunidade para desenvolver triagem e registro de logs antes que o modelo chegue aos próprios fluxos de trabalho.
Restringir um modelo que pode explorar softwares é uma medida justificável para um fornecedor que apresenta uma pontuação de 54,8% em exploração. A restrição só conquistará a confiança do público quando o Google divulgar quem está envolvido e demonstrar como remove os parceiros que violam as regras.
Adicione a Forbes como fonte preferida no Google e encontre nossas notícias com mais facilidade.
Anuncie sua marca e alcance milhares de leitores na região
Consulte formatos e valores disponíveisMatérias Relacionadas
Região: Diretor de instituto que apontava Lula à frente diz que pacote de bondades e medo decidiram eleição
Acompanhe os detalhes e principais informações apuradas sobre este caso.

Região: Acertou ou errou?
Acompanhe os detalhes e principais informações apuradas sobre este caso.
Entenda: Sem acordo, bancada do PT fará reunião para discutir maioridade penal
Acompanhe os detalhes e principais informações apuradas sobre este caso.