Hackers vendem por US$ 1 mil recurso que promete acesso contínuo ao Gmail; confira como se proteger
Principais atualizações e desdobramentos apurados pela equipe de reportagem.

Anuncie sua marca e alcance milhares de leitores na região
Consulte formatos e valores disponíveis14:42 Milhares receberam um alerta extremo com a mensagem “misantropia”. Investigamos o caso, o suposto autor e como o ataque pode ter ocorrido. Crédito: TecMundo
Uma nova ferramenta de invasão colocada à venda por US$1 mil mensais promete manter o acesso a caixas de entrada do Gmail (Google) mesmo depois da vítima alterar a senha e encerrar todas as sessões ativas. O recurso integra o ecossistema do Remus Stealer, um software malicioso projetado pra roubar dados de computadores infectados, conforme revelou um levantamento da empresa de cibersegurança Hudson Rock. O Google ainda não se manifestou publicamente sobre o caso.
O programa é comercializado em fóruns clandestinos e opera por meio de um painel de controle que exibe mensagens de forma pesquisa. De acordo com o relatório técnico, os desenvolvedores promovem a função como um recurso exclusivo para planos empresariais e permitem, inclusive, o compartilhamento do acesso comprometido entre criminosos.
“O Remus promove a interceptação de códigos de e-mails sem coletar arquivos de cookies no navegador e afirma que a alteração de senhas é a revogação de sessões não interrompem o acesso”, destacou o documento, divulgado nesta segunda-feira (9) pela Hudson Rock.
Apesar das promessas comerciais e das capturas de tela fornecidas por clientes, a eficácia real do mecanismo divide opiniões no setor. Veículos especializados como CyberInside ressaltam que a Hudson Rock não confirmou de maneira independente se a ferramenta realmente consegue bolar proteções do Google ou manter a leitura de novas mensagens após a recuperação da conta.
A correspondência resultante oferece uma possível explicação para o acesso após a saída do malware, mas não valida a descrição do desenvolvedor de um “zero-day” do Gmail. As evidências apoiam a investigação de um fluxo de trabalho de acesso a caixa de correio incorporado em um serviço de infostealer. Seu mecanismo e a alegada resistência à recuperação permanecem sem solução.
A ausência de testes controlados publicados deixa em aberto se o recurso explora, de fato, uma vulnerabilidade inédita ou se apenas reaproveita credenciais obtidas durante a infecção inicial do dispositivo.
A promessa acende alertas para o ecossistema digital, uma vez que o Gmail costuma servir como chave mestre para a recuperação de senhas em redes sociais, bancos e plataformas de e-commerce. Assim, a obtenção de códigos de verificação ou link de redefinição enviados por e-mail amplia consideravelmente o risco para perfis corporativos e figuras públicas visadas pelo plano mais caro da ameaça, identificaram os pesquisadores.
A operação do Remus Stealer depende de uma etapa prévia fundamental: a infecção do computador da vítima por meio de infosetalers tradicionais. Portanto, os analistas da Hudson Rock trabalham com a hipótese de que a ameaça interage diretamente com a memória do navegador para estabelecer tokens de autorização reutilizáveis, embora os criadores do malware não tenham divulgado detalhes técnicos sobre pressuposta falhas “zero-day” (brecha de segurança desconhecida pelo fabricante).
Diante do cenário de incerteza sobre o alcance real da ferramenta, os especialistas recomendam que usuários afetados adotem protocolos rígidos de resposta a incidentes. A orientação técnica inicial consiste em isolar o computador comprometido, realizar uma limpeza profunda do sistema operacional e, somente depois, acessar contas importantes a partir de um dispositivo totalmente seguro.
“A lição operacional imediata é investigar o endpoint, a autorização da conta e a caixa de correio em conjunto. Uma mudança de senha é uma etapa de recuperação essencial, mas não deve substituir uma revisão de como o acesso foi obtido e o que permanece exposto”, complementaram os especialistas em cibersegurança.
Paralelamente, a recomendação prática inclui alterar credenciais de acesso por meio de um aparelho limpo, revisar dispositivos conectados nas configurações de segurança do Google e remover acesso de aplicativos de terceiros não autorizados. A verificação constante de regras de encaminhamento e filtros na caixa de entrada também ajuda a identificar eventuais alterações silenciosas realizadas por invasores.
Siga o TecMundo no X,, e YouTube e assine a para receber as principais notícias e análises diretamente no seu e-mail.
Mais lidas 1. Quem é Kimberly Powell, executiva da Nvidia que teve suposto caso extraconjugal com o CEO?
IPhone 17: até quanto vale a pena pagar por ele na Black Friday?
AMD vai superar Intel pela 1ª vez: o que tornou isso possível?
Reiteramos nosso compromisso em indicar apenas produtos e promoções curados e selecionados pelos nossos especialistas, sempre levando em consideração a experiência dos nossos leitores.
Sempre verifique códigos e descontos. Lojas e marcas podem alterar ou encerrar ofertas a qualquer momento.
Fonte: Portal Empire Cidades
Anuncie sua marca e alcance milhares de leitores na região
Consulte formatos e valores disponíveisMatérias Relacionadas
Letras inéditas de Luiz Melodia não são pérolas negras, mas dão algum brilho a EP que transita por samba, soul e pop solar
No EP que será lançado amanhã, 13 de novembro, em edição da gravadora Universal Music, as cinco letras inéditas geraram parcerias póstumas do artista com Adrian
Corpo de homem é encontrado boiando no Rio Parnaíba, em Teresina
O cadáver foi localizado nas proximidades de uma cervejaria, na região do Distrito Industrial, Zona Sul da capital.
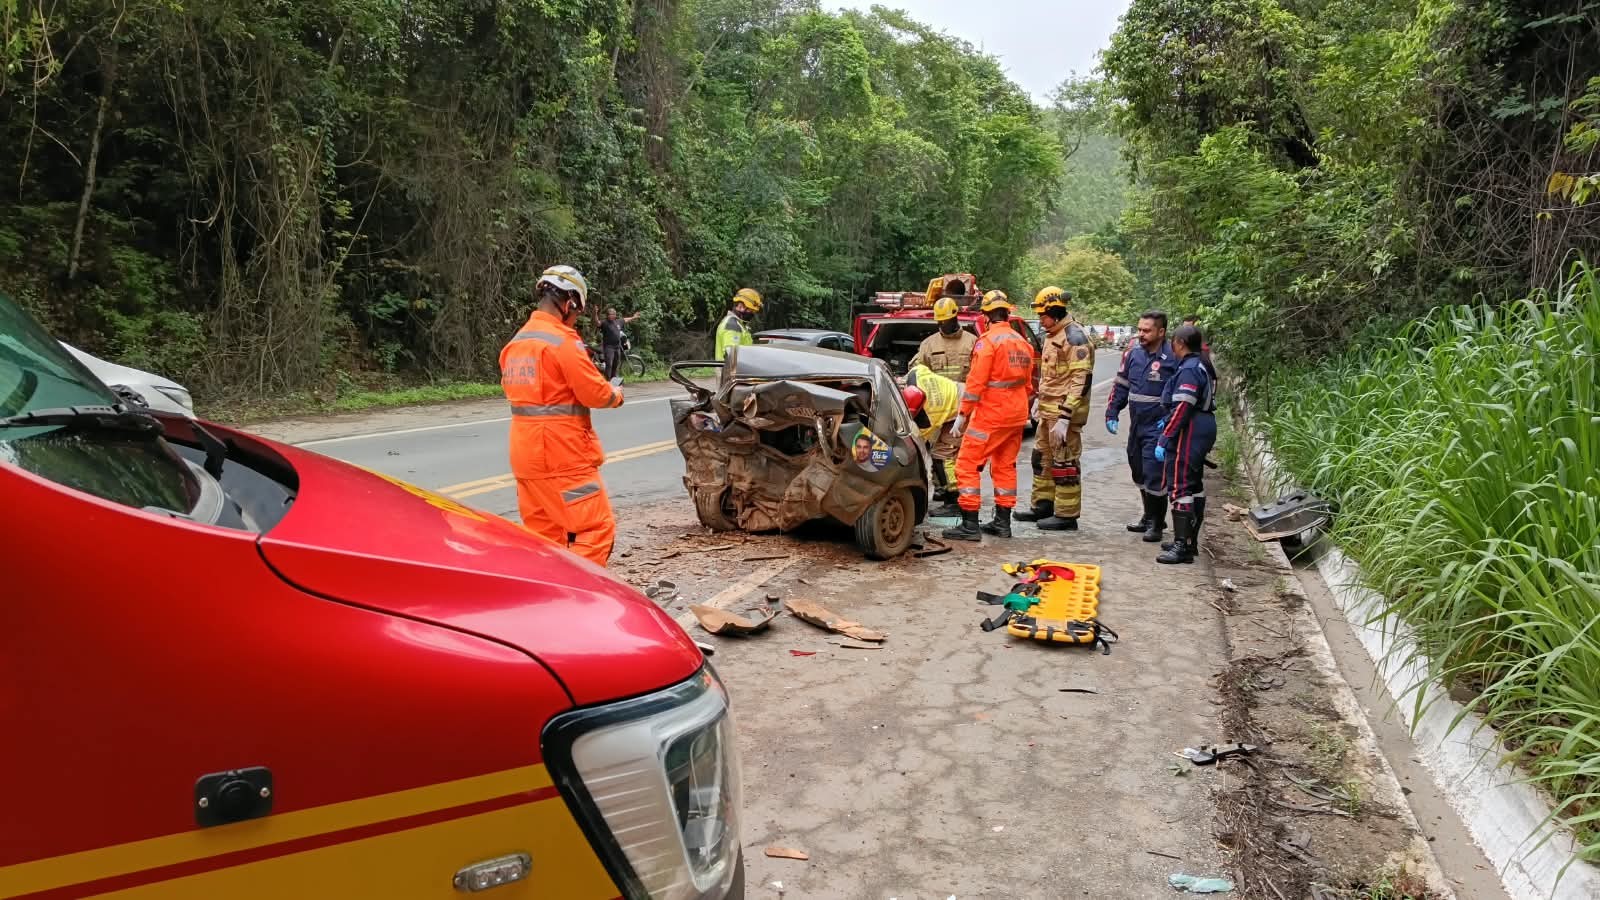
Homem fica ferido após carro rodar na pista e bater de frente na BR-458, em Ipaba
De acordo com o Corpo de Bombeiros, um dos veículos rodou na pista e foi atingido pelo outro que seguia no sentido oposto da rodovia.